Безопасность гостевого WiFi: изоляция сетей и защита корпоративных данных
Гостевой WiFi с авторизацией — стандарт для любого бизнеса: от маленькой кофейни до медицинского центра или банковского офиса с десятками сотрудников. Но за удобством для посетителей скрывается нетривиальная инженерная задача: как предоставить вход в интернет чужому устройству и при этом гарантировать, что оно никогда не доберётся до внутренней инфраструктуры компании. В этой статье разберём схему защиты пошагово.
Как устроена изоляция сети: несколько уровней, работающих одновременно
Ключевое заблуждение при развёртывании гостевого Wi-Fi — считать, что достаточно создать отдельный SSID (Service Set Identifier — это идентификатор или имя беспроводной сети) с паролем. Реальное разделение — это не одна технология, а многоуровневая структура, где каждый слой защищает от конкретного класса угроз.
Уровень 1: Сетевое разделение через VLAN
Основа построения — Virtual LAN (VLAN — виртуальная локальная сеть). Технология позволяет разбить один физический коммутатор на несколько логически независимых зон. Поток данных от посетителей получает собственный VLAN-тег и никогда физически не пересекается со служебным — даже при прохождении через один и тот же коммутатор или кабельную инфраструктуру.
На практике это выглядит так: корпоративная сеть работает в VLAN 10 с адресацией 192.168.1.0/24, гостевая — в VLAN 20 с адресацией 10.10.10.0/24. Маршрутизатор или межсетевой экран получает оба потока с разными тегами и обрабатывает их как полностью независимые подсети.
Комментирует директор по развитию Hot-WiFi Ирина Завгородняя:
В ходе аудита ИТ‑инфраструктуры розничной сети с 47 торговыми точками мы обнаружили, что в 14 из них (около 30%) trunk-порты коммутаторов (trunk-порт — это порт сетевого коммутатора, предназначенный для передачи трафика сразу нескольких виртуальных локальных сетей по одному физическому соединению) были настроены некорректно: гостевой VLAN попадал в сегмент для сотрудников. Формально сети были «разделены», фактически — любой посетитель мог достучаться до кассовых терминалов. Проблема была не в архитектуре, а в ошибках ручной конфигурации.
Уровень 2: Раздельные SSID с жёсткой привязкой к VLAN
Служебная и гостевая сети вещают под разными именами (SSID). На уровне точки доступа каждый SSID жёстко привязан к своему VLAN. Даже если посетитель знает имя внутренней сети — без корректных учётных данных и валидного VLAN-тега подключение невозможно технически.
Уровень 3: Межсетевой экран между зонами
На границе между гостевым VLAN и внутренней инфраструктурой компании firewall (сетевой экран) содержит правило deny all — запрет любого трафика из клиентской зоны во внутреннюю инфраструктуру. Поток данных от посетителей выходит напрямую в интернет, минуя внутреннюю инфраструктуру бизнеса полностью.
Уровень 4: Изоляция клиентов
Это важная дополнительная мера. Посетители не видят устройства друг друга: невозможно просканировать соседний ноутбук или перехватить данные другого человек в той же сети. Каждый подключённый гаджет общается только с шлюзом.
Уровень 5: Выход в интернет через DMZ или отдельный uplink
В правильно спроектированной схеме клиентский трафик выходит в интернет либо через выделенный DMZ-сегмент, либо через отдельный WAN-канал — полностью отделённый от корпоративного интернет-шлюза. Это исключает влияние потока данных посетителей на работу служебных сервисов.
Реальные риски и как Hot-WiFi их закрывает
Каждая потенциальная уязвимость гостевой сети имеет конкретный технический ответ. Разберём основные из них.
Риск 1: Несанкционированный вход в сеть
Открытый Wi-Fi без проверки пользователей — это «проходной двор»: любой человек в радиусе сигнала подключается без ограничений. Hot-WiFi решает эту задачу через обязательную аутентификацию на Captive Portal — через SMS, звонок, ID, соцсети, email или ваучеры. Без успешной проверки подключившийся гаджет получает только IP-адрес, но доступ заблокирован на уровне шлюза.
Риск 2: Перехват трафика (Man-in-the-Middle)
Man‑in‑the‑Middle, MitM / «человек посередине» — тип кибератаки, при которой злоумышленник незаметно встраивается в канал связи между двумя сторонами. В открытых сетях без шифрования данные между устройством и точкой доступа теоретически можно перехватить. Клиентская изоляция устраняет саму возможность атаки типа MitM: подключённые гаджеты не видят друг друга и не могут перехватить чужие данные.
Риск 3: Атаки на других гостей сети
Устройства в одном WiFi-сегменте видят друг друга и могут атаковать — сканировать порты, проводить брутфорс («грубая сила» — один из методов взлома), эксплуатировать уязвимости. Клиентская изоляция полностью устраняет эту возможность.
Комментирует директор по развитию Hot-WiFi Ирина Завгородняя:
В процессе тестирования гостевой сети одного государственного бюджетного учреждения мы зафиксировали, что в течение одной недели работы открытого WiFi одно из подключённых устройств активно сканировало адресное пространство зоны для посетителей с помощью nmap (Network Mapper — бесплатная утилита для сканирования сетей, портов и сервисов). Хозяин гаджета, по всей видимости, даже не подозревал об этом — на нём работало вредоносное ПО. После включения клиентской изоляции сканирование стало технически невозможным.
Риск 4: Злоупотребление полосой пропускания
Один человек может «забить» весь канал потоковым видео или торрент-загрузкой. Ограничения скорости на уровне Captive Portal позволяют задать лимиты как на сессию, так и на подключённый гаджет — например, не более 5 Мбит/с на одного человека. Это защищает качество соединения для всех посетителей и исключает монопольное использование канала.
Может ли гость «достучаться» до корпоративных серверов?
Нет — если всё настроено правильно. Но давайте разберём механизмы детально.
Маршрутизация заблокирована на уровне firewall
Служебные серверы, принтеры, 1С, внутренние порталы — всё находится в корпоративном VLAN с адресацией 192.168.1.0/24. Гостевая подсеть работает в 10.10.10.0/24. Межсетевой экран содержит явное правило: потоки из 10.10.10.0/24 в 192.168.1.0/24 — запрещены. Даже если посетитель знает IP внутреннего сервера, пакет до него не дойдёт — он будет отброшен на firewall без ответа.
Принтеры и IoT (интернет вещей) — отдельная история
МФУ, IP-камеры, умные устройства оказываются типичным слабым звеном: их по привычке подключают «в общую сеть», не задумываясь о сегментации. Верная практика — выносить IoT-оборудование в отдельный VLAN, изолированный и от клиентской, и от служебной зоны, с точечными ACL-правилами (Access Control List — список контроля доступа) для прошедших проверку пользователей.
Что происходит при ошибке конфигурации?
Если на коммутаторе или точке доступа VLAN-теги расставлены некорректно — например, trunk-порт пропускает тег гостевого VLAN в корпоративный коммутатор — разделение нарушается. Это ошибка конфигурации, а не слабость самой технологии. Hot-WiFi при внедрении проводит аудит существующей инфраструктуры и верифицирует корректность сегментации до запуска гостевой сети — именно чтобы исключить подобные ситуации.
Пентест как финальная проверка
От англ. pentest, сокращение от penetration test — тестирование на проникновение: имитация хакерской атаки. Для организаций с высокими стандартами безопасности — банки, медицина, госструктуры — после внедрения рекомендуется провести попытку добраться до внутренних ресурсов изнутри зоны для посетителей.
Кейс из практики Hot-WiFi:
По результатам пентеста гостевой сети регионального банка, проведённого после внедрения решения с VLAN-изоляцией и корректными ACL-правилами, 100% попыток проникновения из клиентского сегмента во внутреннюю инфраструктуру были заблокированы на уровне firewall. Тестировщики зафиксировали только ICMP-запросы (Internet Control Message Protocol — протокол управляющих сообщений интернета) без ответа — сервер не отвечал даже на пинг. Именно такой результат является целевым показателем надежно настроенной инфраструктуры.
По результатам пентеста гостевой сети регионального банка, проведённого после внедрения решения с VLAN-изоляцией и корректными ACL-правилами, 100% попыток проникновения из клиентского сегмента во внутреннюю инфраструктуру были заблокированы на уровне firewall. Тестировщики зафиксировали только ICMP-запросы (Internet Control Message Protocol — протокол управляющих сообщений интернета) без ответа — сервер не отвечал даже на пинг. Именно такой результат является целевым показателем надежно настроенной инфраструктуры.
Стандарты безопасности и соответствие нормам регуляторов
Нормы российского законодательства
В России публичные WiFi-точки в общественных местах и на предприятиях обязаны обеспечивать идентификацию пользователей согласно Постановлению Правительства РФ №758 и №801. Это правило распространяется на кафе, рестораны, торговые центры, гостиницы, офисные здания — любые общественные пространства и заведения с гостевым интернетом.
Hot-WiFi реализует вход через SMS с подтверждением номера телефона — это закрывает норму по идентификации и позволяет хранить логи сессий в формате, необходимом для предоставления по запросу регуляторов: ТСПУ, Роскомнадзор, ФСБ.
Логирование и хранение данных сессий
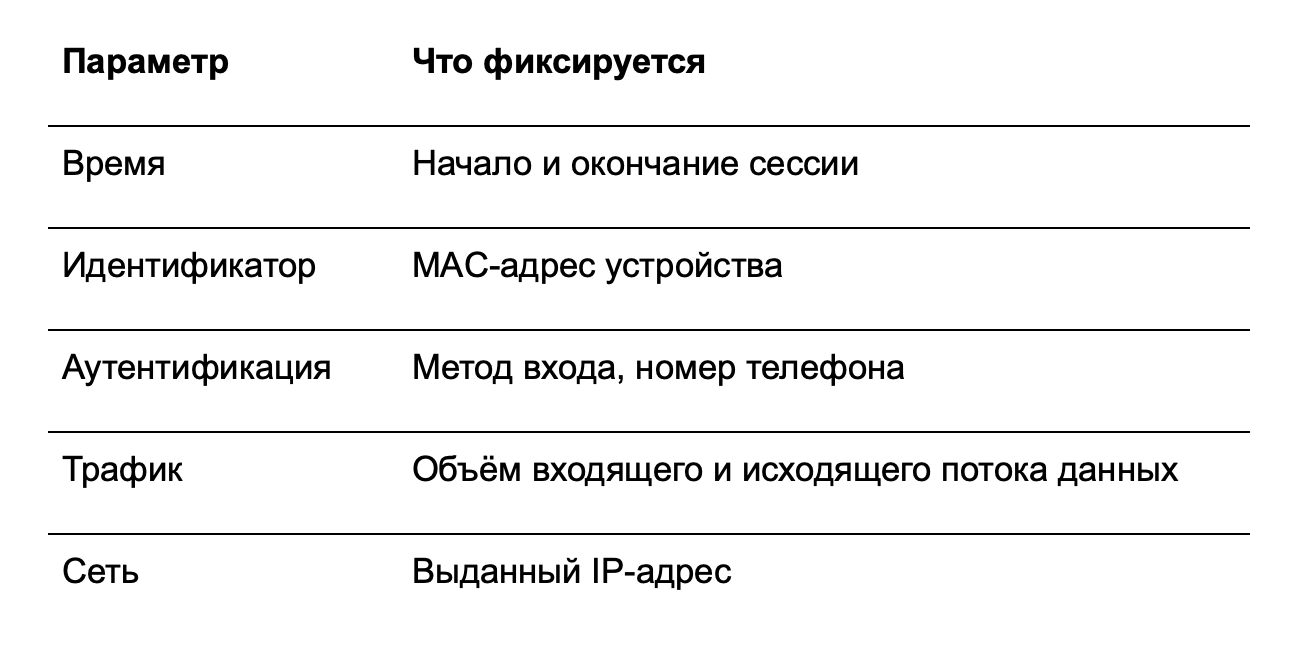
Стандартный срок хранения логов — 6 месяцев. Для банков и госструктур предусмотрена настройка расширенного логирования и интеграция с SIEM-системами для централизованного мониторинга инцидентов.
Соответствие нормам для банков и госструктур
Банки под надзором ЦБ РФ и госструктуры, следующие регламентам ФСТЭК и ФСБ, предъявляют повышенные стандарты к сегментации и контролю доступа. Схема Hot-WiFi с VLAN-изоляцией, правилом deny all на межзонном трафике и обязательной идентификацией соответствует базовым нормам этих регуляторов.
Для прохождения официального аудита или аттестации объекта информатизации потребуется дополнительная документация — Hot-WiFi предоставляет технические описания схемы построения и участвует в процессе согласования со службами информбезопасности заказчика.
Защита Captive Portal от атак
Сам портал входа защищён от типовых атак:
- HTTPS — передача данных аутентификации только по зашифрованному каналу;
- Защита от брутфорса — ограничение количества попыток ввода SMS-кода;
- SMS OTP-валидация — номер телефона верифицируется через одноразовый код;
- Защита от инъекций — форма входа не допускает SQL/HTML-инъекций;
- Запрет редиректов — страница входа не позволяет перенаправить клиента на сторонние ресурсы (защита от фишинга).
Итоговая таблица: угрозы и механизмы защиты
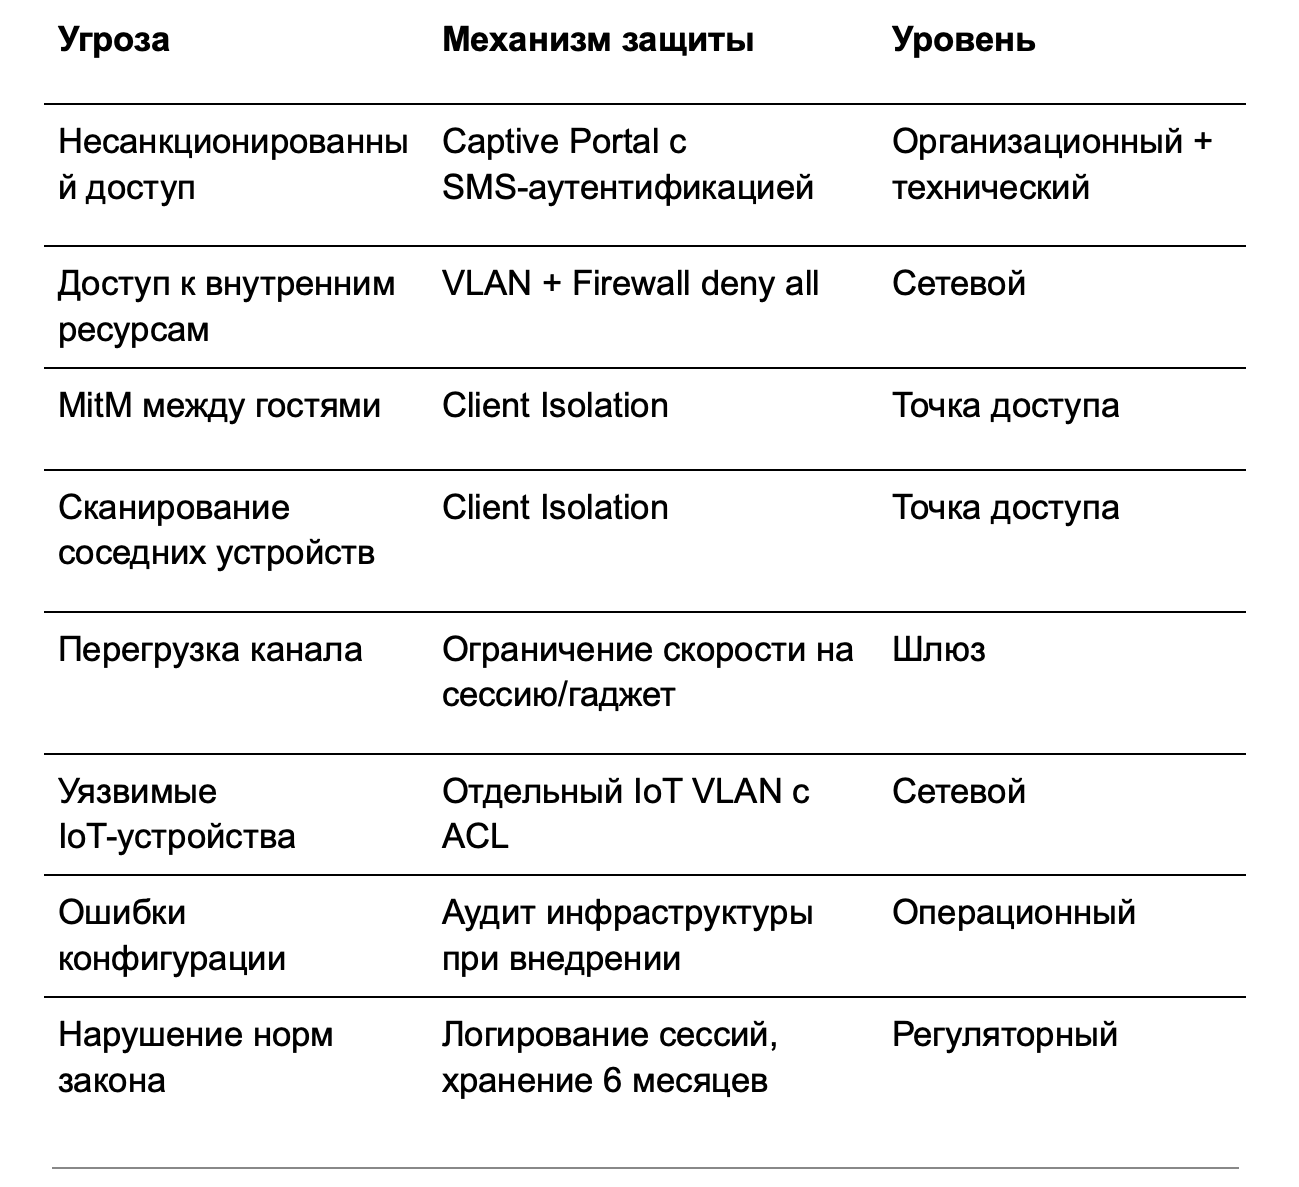
Что важно запомнить
Безопасность публичного WiFi — это инженерная дисциплина, а не разовая настройка. Грамотно реализованная схема включает пять уровней защиты: VLAN-сегментацию, привязку SSID к VLAN, межсетевой экран с запретом межзонного трафика, клиентскую изоляцию и выделенный выход в интернет. Каждый из этих уровней закрывает свой класс угроз, и пропуск любого создаёт уязвимость.
Для бизнеса это означает одно: гостевой WiFi должен разворачиваться не как «просто ещё одна точка доступа», а как полноценный сетевой сегмент с прозрачной структурой, верифицированной конфигурацией и соответствием нормам регуляторов. Именно такой подход реализует Hot-WiFi — от аудита существующей инфраструктуры до финального пентеста и документирования для служб информационной безопасности.
20.04.2026