Законно ли собирать МАС-адреса в РФ: разбор 152-ФЗ для WiFi-Радара
WiFi-радар для сбора MAC-адресов — инструмент, который всё активнее применяется в ритейле, заведениях общепита, отелях, развлекательных комплексах, спортивных и торговых центрах, на массовых мероприятиях. Он измеряет пешеходный трафик, анализирует поведение посетителей и помогает принимать управленческие решения на основе собранной аналитики. Но у каждого второго предпринимателя, который впервые сталкивается с этой технологией, возникает один и тот же вопрос: а законно ли это вообще?
Ответ — да, при корректном использовании. Однако не спешите облегченно выдохнуть и закрыть статью: «корректность» означает определённую архитектуру работы с информацией. Как её выстроить и что нужно проверить, если вы уже используете или планируете использовать WiFi-Радар, — подробно разбираем в этой статье.
Ответ — да, при корректном использовании. Однако не спешите облегченно выдохнуть и закрыть статью: «корректность» означает определённую архитектуру работы с информацией. Как её выстроить и что нужно проверить, если вы уже используете или планируете использовать WiFi-Радар, — подробно разбираем в этой статье.
Являются ли MAC-адреса персональными данными?
Чтобы получить однозначный ответ на этот ключевой вопрос, придётся разобраться в логике закона.
Что такое персональные данные по 152-ФЗ
Федеральный закон №152-ФЗ «О персональных данных» определяет ПДн как «любую информацию, относящуюся к прямо или косвенно определённому или определяемому физическому лицу». То есть суть не в том, какие сведения собираются, а в том, позволяет ли эта информация идентифицировать конкретного человека. Эта формулировка определяет правовой статус MAC-адреса — и именно она объясняет, почему ответ зависит от контекста использования, а не от самого факта сбора.
Что такое MAC-адрес и как его фиксирует WiFi-Радар
MAC-адрес (Media Access Control Address - «контроль доступа к среде») — это уникальный аппаратный идентификатор сетевого интерфейса. Каждый смартфон, планшет или ноутбук имеет собственный аппаратный адрес, присвоенный производителем. Когда гаджет находится в режиме поиска сети, он периодически транслирует в эфир probe-запросы — служебные сигналы, содержащие идентификационный код сетевого интерфейса. «Вай-фай ловушка» пассивно перехватывает эти сигналы: никакого подключения к сети, никакого взаимодействия с пользователем, никакой передачи сведений со стороны гаджета не происходит. Аппарат просто «присутствует» в зоне покрытия — и Радар это фиксирует.
Позиция Роскомнадзора и юристов
Надзорное ведомство и большинство российских специалистов в области права придерживаются единой позиции: MAC-адрес сам по себе не является персональными данными.
Обоснование: по аппаратному идентификатору невозможно напрямую установить личность человека. Оператор знает, что гаджет с адресом A4:C3:F0:XX:XX:XX находился в торговом зале в 14:23 в среду — но не знает, кто его владелец, как его зовут, каков его номер телефона или домашний адрес. Можно провести аналогию: серийный номер на банкноте — не личная информация до тех пор, пока неизвестно, кто именно держал эту купюру в руках. Сам по себе MAC-адрес — это идентификатор гаджета, а не человека.
Когда MAC-адрес превращается в персональные данные
Важна оговорка, которую на практике часто упускают. Аппаратный идентификатор приобретает статус ПДн, если оператор связывает его с другой информацией, позволяющей идентифицировать человека.
Посмотрим на примерах:
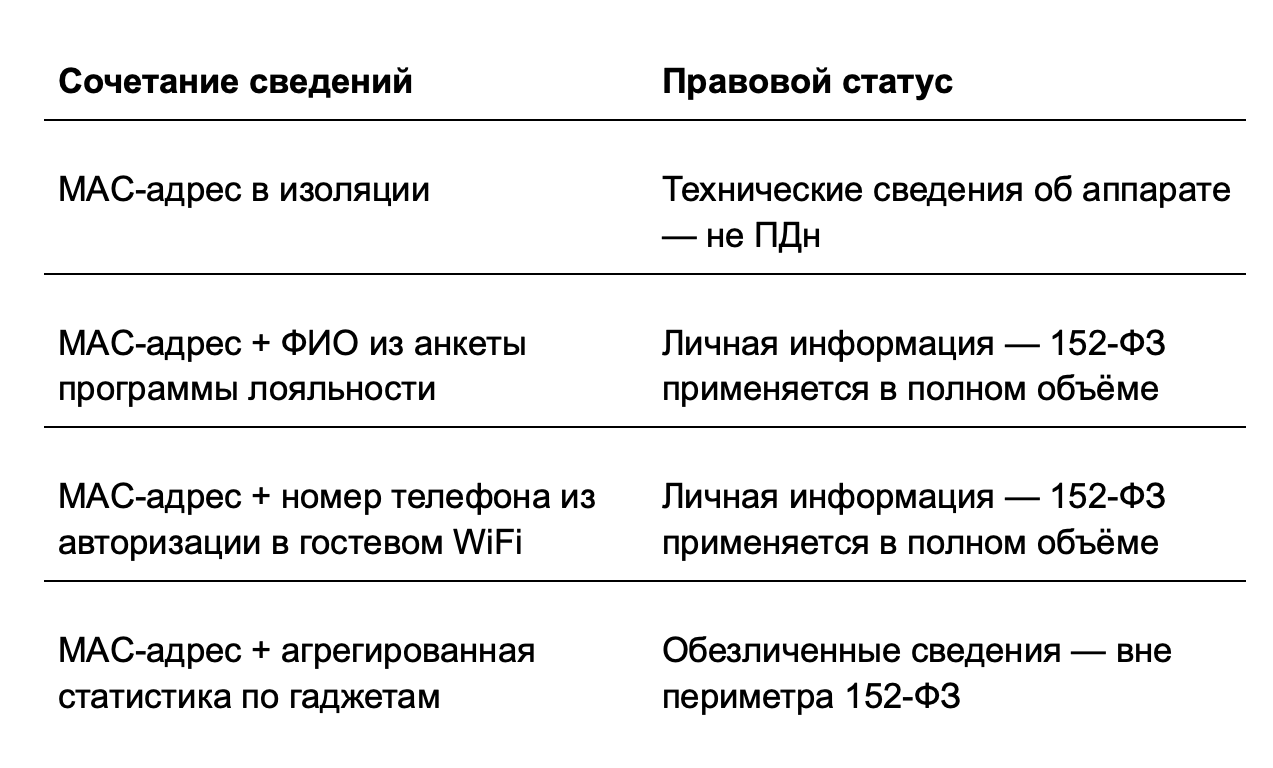
WiFi-Радар в базовом аналитическом сценарии работает именно с обезличенными сведениями: считает уникальные идентификаторы, измеряет частоту визитов, оценивает конверсию из проходящего трафика в посетителей. Нет привязки к личности — значит, 152-ФЗ в части обработки ПДн не применим.
Два сценария использования — два разных правовых режима
Чтобы понять, какие именно требования закона распространяются на ваш бизнес, нужно определить, в каком сценарии используется WiFi-радар.
Сценарий 1: чистая аналитика (MAC-адреса без привязки к личности)
Если «вай-фай ловушка» используется исключительно для:
— и при этом никакой связки с личностью посетителя не создаётся — вы работаете вне периметра 152-ФЗ. Оператором ПДн вы в этом случае не являетесь. Регистрация в Роскомнадзоре не требуется.
Что необходимо соблюдать на практике:
Практический пример
Показательный кейс того, как WiFi-радар работает полностью в правовом поле, — совместный проект Hot-WiFi с руководством парка беговых лыж. Задача была нестандартная: не просто собрать внутреннюю аналитику, а вынести показатели загруженности трасс в открытый доступ — прямо на сайт парка, в режиме реального времени.
Радары установили в ключевых точках: на въезде на парковку, у входных групп, на наиболее популярных трассах. Система фиксирует количество уникальных гаджетов в каждой зоне и транслирует показатель загруженности на сайт. Посетитель может заранее посмотреть, есть ли свободные трассы, и разумно спланировать свой визит. Нагрузка распределяется равномерно, лояльность гостей парка растёт.
Сценарий 2: интеграция Радара с гостевым WiFi и CRM
Ситуация меняется, как только MAC-адрес связывается с другими сведениями. Как только вы сопоставляете аппаратный идентификатор с номером телефона (через SMS-авторизацию в гостевой сети) или с email, ФИО из формы регистрации — вы становитесь оператором ПДн.
Здесь требования 152-ФЗ действуют в полном объёме:
1. Уведомление Роскомнадзора. Регистрация в качестве оператора ПДн подаётся через портал РКН до начала обработки. Срок — до фактического старта работы с личной информацией.
2. Политика конфиденциальности. Документ должен быть размещён в точке авторизации и/или на физическом носителе (стойка ресепшен, информационный стенд, QR-код с ссылкой на страницу).
3. Согласие субъекта. При авторизации через гостевой WiFi пользователь должен явно принять согласие на обработку ПДн — поставить галочку или нажать кнопку принятия условий. Согласия «по умолчанию» закон не предусматривает.
4. Локализация. Личные сведения российских граждан должны храниться на серверах, расположенных на территории РФ (ст. 18.1 152-ФЗ). Необходимо уточнить у вендора, где физически находится серверная инфраструктура.
5. Срок хранения. Должен быть обоснован и зафиксирован во внутренних документах. По истечении срока собранная информация удаляется или обезличивается.
6. Ответственный за обработку ПДн. Внутри компании необходимо издать приказ о назначении лица, ответственного за организацию работы с личной информацией граждан.
Многим предпринимателям помогает такое сравнение: камера видеонаблюдения в торговом зале фиксирует лица людей — сведения, потенциально позволяющие идентификацию. Тем не менее большинство торговых объектов используют видеонаблюдение на совершенно законных основаниях: достаточно разместить у входа соответствующее уведомление.
WiFi-Радар в аналитическом режиме — менее «чувствительный» инструмент, чем камера: он фиксирует не изображение человека, а сам факт присутствия гаджета в зоне покрытия. Если видеонаблюдение при соблюдении элементарных условий является законным, то сбор аппаратных идентификаторов — тем более.
Сценарий 1: чистая аналитика (MAC-адреса без привязки к личности)
Если «вай-фай ловушка» используется исключительно для:
- подсчёта пешеходного трафика;
- измерения времени нахождения гаджетов в зоне покрытия;
- анализа частоты визитов (как часто один и тот же аппарат возвращается в локацию);
- оценки конверсии из проходящего трафика в посетителей;
— и при этом никакой связки с личностью посетителя не создаётся — вы работаете вне периметра 152-ФЗ. Оператором ПДн вы в этом случае не являетесь. Регистрация в Роскомнадзоре не требуется.
Что необходимо соблюдать на практике:
- Не создавать базы, в которых аппаратный идентификатор явно или неявно сопоставляется с личностью человека.
- Не передавать собранные сведения третьим лицам в форме, позволяющей идентификацию.
- Работать с агрегированными отчётами (количество уникальных аппаратов, частота визитов, конверсия), а не с индивидуальными профилями.
Практический пример
Показательный кейс того, как WiFi-радар работает полностью в правовом поле, — совместный проект Hot-WiFi с руководством парка беговых лыж. Задача была нестандартная: не просто собрать внутреннюю аналитику, а вынести показатели загруженности трасс в открытый доступ — прямо на сайт парка, в режиме реального времени.
Радары установили в ключевых точках: на въезде на парковку, у входных групп, на наиболее популярных трассах. Система фиксирует количество уникальных гаджетов в каждой зоне и транслирует показатель загруженности на сайт. Посетитель может заранее посмотреть, есть ли свободные трассы, и разумно спланировать свой визит. Нагрузка распределяется равномерно, лояльность гостей парка растёт.
Сценарий 2: интеграция Радара с гостевым WiFi и CRM
Ситуация меняется, как только MAC-адрес связывается с другими сведениями. Как только вы сопоставляете аппаратный идентификатор с номером телефона (через SMS-авторизацию в гостевой сети) или с email, ФИО из формы регистрации — вы становитесь оператором ПДн.
Здесь требования 152-ФЗ действуют в полном объёме:
1. Уведомление Роскомнадзора. Регистрация в качестве оператора ПДн подаётся через портал РКН до начала обработки. Срок — до фактического старта работы с личной информацией.
2. Политика конфиденциальности. Документ должен быть размещён в точке авторизации и/или на физическом носителе (стойка ресепшен, информационный стенд, QR-код с ссылкой на страницу).
3. Согласие субъекта. При авторизации через гостевой WiFi пользователь должен явно принять согласие на обработку ПДн — поставить галочку или нажать кнопку принятия условий. Согласия «по умолчанию» закон не предусматривает.
4. Локализация. Личные сведения российских граждан должны храниться на серверах, расположенных на территории РФ (ст. 18.1 152-ФЗ). Необходимо уточнить у вендора, где физически находится серверная инфраструктура.
5. Срок хранения. Должен быть обоснован и зафиксирован во внутренних документах. По истечении срока собранная информация удаляется или обезличивается.
6. Ответственный за обработку ПДн. Внутри компании необходимо издать приказ о назначении лица, ответственного за организацию работы с личной информацией граждан.
Многим предпринимателям помогает такое сравнение: камера видеонаблюдения в торговом зале фиксирует лица людей — сведения, потенциально позволяющие идентификацию. Тем не менее большинство торговых объектов используют видеонаблюдение на совершенно законных основаниях: достаточно разместить у входа соответствующее уведомление.
WiFi-Радар в аналитическом режиме — менее «чувствительный» инструмент, чем камера: он фиксирует не изображение человека, а сам факт присутствия гаджета в зоне покрытия. Если видеонаблюдение при соблюдении элементарных условий является законным, то сбор аппаратных идентификаторов — тем более.
Как проходит проверка на соответствие законодательству
Работа с крупными объектами нередко требует документального подтверждения законности используемых технологий ещё до монтажа оборудования. Примером из практики поделилась руководитель отдела развития Hot-WiFi Ирина Завгородняя:
«Несколько лет назад сеть магазинов Bosco при установке WiFi-Радаров в торговых центрах столкнулась с типовым запросом: служба безопасности ТЦ потребовала документацию по собираемым сведениям перед тем, как дать разрешение на монтаж. Было подготовлено техническое описание работы радара — что именно фиксируется, в каком виде хранится, куда передаётся.
Поскольку система работала в режиме обезличенной аналитики — без привязки аппаратных идентификаторов к личности покупателя, — у службы безопасности не возникло возражений. Документация была принята, оборудование установлено в штатном режиме».
Этот пример показывает: правовая прозрачность технологии — не абстракция, а практическое преимущество при взаимодействии с арендодателями, партнёрами и контролирующими органами.
Риски при нарушении 152-ФЗ
Санкции за нарушение законодательства о персональных данных после ужесточения 2023–2024 годов существенно выросли.
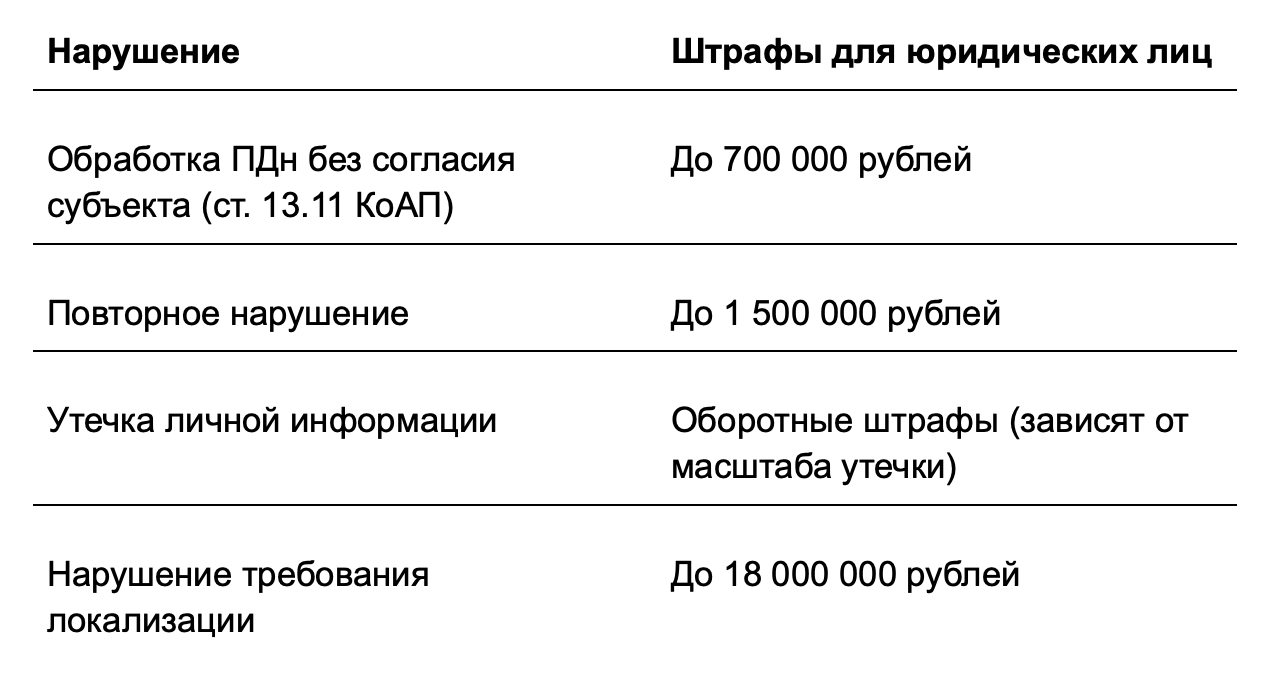
Именно поэтому принципиально важно изначально выстроить архитектуру решения так, чтобы не попадать в зону регулирования без необходимости. Если задача — аналитика трафика, сценарий 1 полностью закрывает потребность без каких-либо регуляторных рисков.
Практический чек-лист: что проверить прямо сейчас
Если вы используете или планируете использовать WiFi-радар — пройдитесь по этому списку.
1. Определите свой сценарий. Вы используете аппаратные идентификаторы только для аналитики трафика (сценарий 1) или связываете их с личными сведениями о посетителях — телефоном, email, ФИО (сценарий 2)?
2. Проверьте, создаётся ли привязка к личности. Есть ли в вашей системе таблица или поле, где MAC-адрес соседствует с именем, телефоном или другим идентификатором конкретного человека? Если да — вы в сценарии 2.
3. Для сценария 1: убедитесь в обезличенности отчётов. Используйте агрегированные показатели: количество уникальных гаджетов за период, частота повторных визитов, конверсия. Не сохраняйте и не передавайте индивидуальные профили аппаратов.
4. Для сценария 2: выполните регуляторные требования:
5. Подготовьте техническую документацию. Описание того, что именно собирает сенсор, в каком виде хранятся сведения и куда они передаются, пригодится при взаимодействии с арендодателями, службами безопасности торговых центров и при любых регуляторных проверках.
1. Определите свой сценарий. Вы используете аппаратные идентификаторы только для аналитики трафика (сценарий 1) или связываете их с личными сведениями о посетителях — телефоном, email, ФИО (сценарий 2)?
2. Проверьте, создаётся ли привязка к личности. Есть ли в вашей системе таблица или поле, где MAC-адрес соседствует с именем, телефоном или другим идентификатором конкретного человека? Если да — вы в сценарии 2.
3. Для сценария 1: убедитесь в обезличенности отчётов. Используйте агрегированные показатели: количество уникальных гаджетов за период, частота повторных визитов, конверсия. Не сохраняйте и не передавайте индивидуальные профили аппаратов.
4. Для сценария 2: выполните регуляторные требования:
- Подайте уведомление в РКН до начала обработки ПДн.
- Разместите политику конфиденциальности в точке взаимодействия с пользователем.
- Настройте форму явного согласия при авторизации.
- Узнайте у вендора, где расположена серверная инфраструктура для хранения сведений.
- Зафиксируйте сроки хранения информации во внутренних документах.
- Назначьте ответственного за обработку ПДн приказом по организации.
5. Подготовьте техническую документацию. Описание того, что именно собирает сенсор, в каком виде хранятся сведения и куда они передаются, пригодится при взаимодействии с арендодателями, службами безопасности торговых центров и при любых регуляторных проверках.
Что важно запомнить
152-ФЗ не запрещает использование WiFi-Радара — он устанавливает правила работы со сведениями, которые позволяют идентифицировать конкретного человека. В базовом аналитическом сценарии MAC-адреса — это технические идентификаторы гаджетов, позволяющие считать трафик и анализировать поведение посетителей без какой-либо корреляции с личностью.
Пока аппаратный адрес не связан с именем, телефоном или другим личным идентификатором — он остаётся технической информацией, и 152-ФЗ к нему не применяется.
Как только такая связка появляется — вы становитесь оператором ПДн со всеми вытекающими обязательствами. Это не повод отказываться от расширенной функциональности — нужно просто выстроить правильную архитектуру.
Если вы не уверены, какой сценарий использования WiFi-Радара применим к вашему бизнесу, или хотите проверить текущую конфигурацию «ловушки MAC-адресов» на соответствие требованиям закона — команда Hot-WiFi готова разобрать ваш кейс и помочь выстроить решение, которое обеспечит нужную аналитику и останется в правовом поле.
09.04.2026